

 Войти

 Online Xəbərlər
 Новости
 Погода
 Магнитные бури
 Время намаза
 Калькулятор калорий
 Драгоценные металлы
 Конвертор валют
 Кредитный калькулятор
 Курс криптовалют
 Гороскоп
 Вопрос - Ответ
 Проверьте скорость интернета
 Цены на нефть
 Радио Азербайджана
 Азербайджанское телевидение
 О нас


 TDSMedia © 2026 Все права защищены
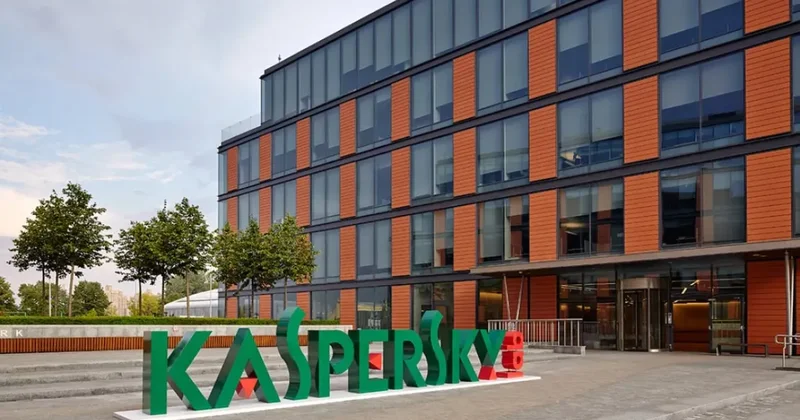
Лаборатория Касперского обнаружила новую угрозу
Icma.az, со ссылкой на сайт Caliber.az, информирует.
«Лаборатория Касперского» обнаружила новую хакерскую группу Arra Ghouls, которая в 2026 году переключилась с атак на частных пользователей на организации в России и Беларуси. Об этом ТАСС сообщили в компании.
По данным экспертов, изначально злоумышленники атаковали преимущественно частных пользователей, похищая данные с помощью стилеров и банковских троянцев. Однако в 2026 году они изменили цели и начали атаковать организации.
Согласно данным портала Kaspersky Threat Intelligence Portal, в рамках кампании пострадали 18 компаний, работающих в сферах телекоммуникаций, промышленности, информационных технологий и финансов.
Для атак хакеры используют собственные инструменты доставки вредоносных программ, несколько троянцев удаленного доступа (RAT), включая Arra RAT, а также фреймворки с открытым исходным кодом Havoc, RootRat и Metasploit.
Эксперты выделили два основных способа заражения — фишинговые письма и вредоносные сайты. Письма рассылаются с доменов, похожих на адреса реальных организаций, а их темы связаны, например, с якобы судебными разбирательствами и проверками. К сообщениям прикрепляют RAR-архивы, открытие которых запускает цепочку заражения.
На вредоносных сайтах пользователям предлагают скачать файлы, замаскированные под легитимные программы, но содержащие вредоносный код.
 Другие новости на эту тему:
 Просмотров:37

 Эта новость заархивирована с источника 10 Ноября 2026 09:27
 Самые читаемые