

 Войти

 Online Xəbərlər
 Новости
 Погода
 Магнитные бури
 Время намаза
 Калькулятор калорий
 Драгоценные металлы
 Конвертор валют
 Кредитный калькулятор
 Курс криптовалют
 Гороскоп
 Вопрос - Ответ
 Проверьте скорость интернета
 Цены на нефть
 Радио Азербайджана
 Азербайджанское телевидение
 О нас


 TDSMedia © 2026 Все права защищены
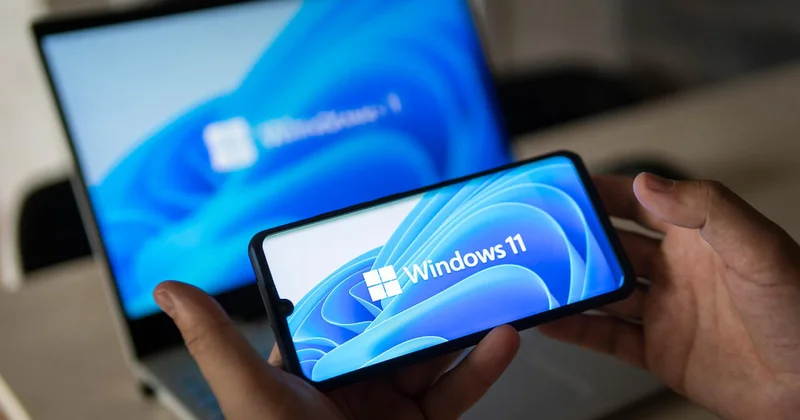
В Windows обнаружили неустраненную с 2020 года уязвимость
Icma.az, со ссылкой на сайт Day.az, информирует.
Исследователь в области кибербезопасности Chaotic Eclipse опубликовал на GitHub эксплойт MiniPlasma для уязвимости нулевого дня в Windows. Инструмент позволяет получить максимальный уровень доступа в системе, сообщает BleepingComputer, передает Day.Az со ссылкой на Gazeta.ru.
Автор выложил как исходный код, так и готовый исполняемый файл, заявив, что уязвимость остается неустраненной с 2020 года, несмотря на осведомленность Microsoft об уязвимости.
Журналисты подтвердили работоспособность эксплойта на Windows 11 Pro с майскими обновлениями 2026 года. В ходе тестирования исследователям удалось открыть командную строку с привилегиями SYSTEM из обычной пользовательской учетной записи.
Ведущий аналитик уязвимостей компании Tharros Уилл Дорманн также подтвердил успешную эксплуатацию эксплойта. По его словам, проблема не воспроизводится в тестовых сборках Windows Insider Preview Canary.
Отмечается, что MiniPlasma использует особенности обработки ключей реестра драйвером cldflt.sys через недокументированный API CfAbortHydration. Уязвимость позволяет создавать произвольные ключи в ветке ".DEFAULT" без проверки прав доступа, что открывает возможность для повышения привилегий.
 Другие новости на эту тему:
 Просмотров:84

 Эта новость заархивирована с источника 18 Мая 2026 16:15
 Самые читаемые