

 Войти

 Online Xəbərlər
 Новости
 Погода
 Магнитные бури
 Время намаза
 Калькулятор калорий
 Драгоценные металлы
 Конвертор валют
 Кредитный калькулятор
 Курс криптовалют
 Гороскоп
 Вопрос - Ответ
 Проверьте скорость интернета
 Цены на нефть
 Радио Азербайджана
 Азербайджанское телевидение
 О нас


 TDSMedia © 2026 Все права защищены
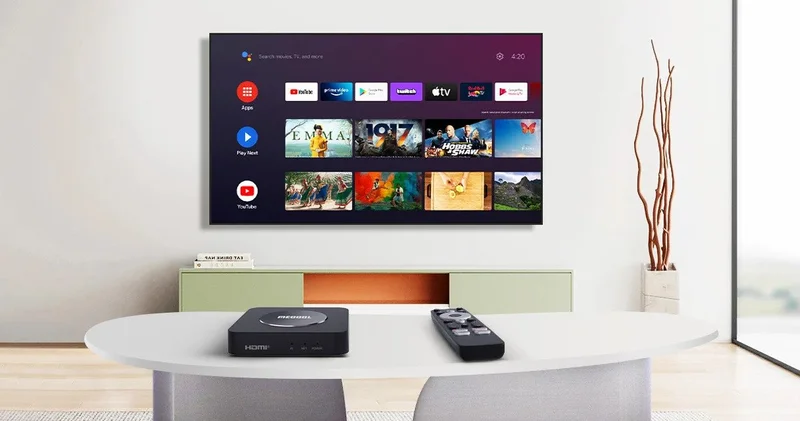
Некоторые устройства Android TV Box в Азербайджане могут использоваться для кибератак ПРЕДУПРЕЖДЕНИЕ
Как передает Icma.az, основываясь на информации сайта 1news.az.
Национальное агентство кибербезопасности предупреждает об обнаружении в некоторых продаваемых в Азербайджане устройствах Android TV Box вредоносных компонентов, связанных с ботнет-кампанией «BADBOX 2.0».
Об этом сообщает 1news.az со ссылкой на Национальное агентство кибербезопасности.
Отмечается, что в октябре текущего года были зафиксированы DDoS-атаки на интернет-ресурсы ряда государственных учреждений. Часть атакующего трафика поступала с IP-адресов, относящихся к азербайджанскому сегменту сети. При этом некоторые из этих адресов оказались связаны с подключениями, использующими устройства Android TV Box.
Проведенное агентством расследование показало, что в программном обеспечении устройств одной из моделей, связанных с атаками, содержится несколько вредоносных компонентов, позволяющих осуществлять удаленное управление. Устройства заражаются этими компонентами еще на этапе производства или распространения.
Зараженное устройство переходит под контроль киберпреступников без ведома его владельца. Его интернет-соединение может использоваться для проведения DDoS- и других кибератак. При этом в качестве источника атак могут фигурировать IP-адреса обычных домашних пользователей. Отмечается, что если вредоносный код встроен в программное обеспечение устройства, то сброс к заводским настройкам также может не решить проблему.
В связи с этим Национальное агентство кибербезопасности рекомендует гражданам и организациям соблюдать следующие меры предосторожности:
- Не приобретать и не использовать Android-устройства (TV Box, проекторы и др.) неизвестного происхождения, не поддерживаемые надежными производителями.
- Загружать приложения только из официальных и проверенных источников.
- Отключать подозрительные устройства от интернета и не использовать их до обеспечения безопасности.
- Ограничить подключение подобных устройств к сетям организаций, изолировать их от основной сети и отслеживать соединения с подозрительными внешними серверами.
- Сообщать о подозрительной активности и случаях заражения в Национальный центр по борьбе с компьютерными инцидентами.
Согласно информации, выявленные в ходе анализа индикаторы были добавлены на платформу обмена информацией об инцидентах Национального агентства кибербезопасности - misp.cert.az.
Читайте по теме:
Национальное агентство кибербезопасности предупредило об атаках на системы охлаждения
 Другие новости на эту тему:
 Просмотров:55

 Эта новость заархивирована с источника 05 Ноября 2026 11:38
 Самые читаемые