

 Войти

 Online Xəbərlər
 Новости
 Погода
 Магнитные бури
 Время намаза
 Калькулятор калорий
 Драгоценные металлы
 Конвертор валют
 Кредитный калькулятор
 Курс криптовалют
 Гороскоп
 Вопрос - Ответ
 Проверьте скорость интернета
 Цены на нефть
 Радио Азербайджана
 Азербайджанское телевидение
 О нас


 TDSMedia © 2026 Все права защищены
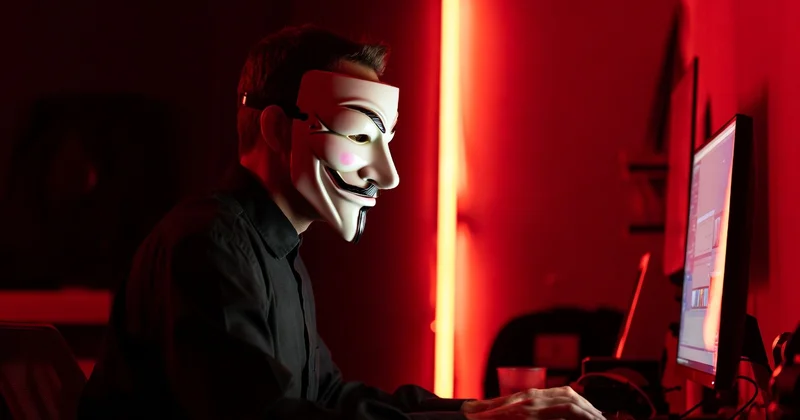
В программе Notepad++ выявлена атака на цепочку поставок
Как сообщает Icma.az со ссылкой на сайт Trend.az.
БАКУ/Trend/ - Исследователи в области кибербезопасности сообщили, что механизм автоматического обновления популярного текстового редактора с открытым исходным кодом Notepad++ на протяжении длительного времени был скомпрометирован в результате внешнего вмешательства.
Как сообщили Trend в Службе электронной безопасности Азербайджана, данный инцидент оценивается как атака на цепочку поставок программного обеспечения.
Отмечается, что в исследовании, опубликованном Securelist, говорится о том, что атака началась летом 2025 года и продолжалась несколько месяцев. В этот период часть пользователей Notepad++ вместо официальных обновлений получала вредоносные файлы. Злоумышленники вмешались не в исходный код программы, а в инфраструктуру, обеспечивающую работу механизма обновлений.
Согласно исследованию, вредоносные обновления были направлены только на выбранных пользователей. Среди пострадавших оказались частные лица, компании, работающие в сфере информационных технологий, финансовые учреждения и государственные структуры в различных странах, что свидетельствует о целенаправленном характере атаки.
В ходе атаки через механизм обновления Notepad++ на системы пользователей загружались дополнительные вредоносные компоненты. Эти компоненты позволяли собирать информацию о системе, передавать её на удаленные серверы и впоследствии выполнять дополнительные команды.
Специалисты отмечают, что основная опасность подобных атак заключается в том, что они могут длительное время оставаться незамеченными. Поскольку атаки на цепочку поставок осуществляются через программное обеспечение, которому пользователи доверяют, традиционные средства безопасности могут выявлять их с опозданием.
После того как инцидент стал публичным, разработчики проекта Notepad++ усилили меры безопасности в инфраструктуре обновлений. В новых версиях обязательной стала проверка криптографических подписей файлов обновлений, а подозрительные механизмы обновления были устранены.
Эксперты по кибербезопасности рекомендуют пользователям загружать Notepad++ исключительно из официальных источников, внимательно относиться к процессам автоматического обновления и незамедлительно принимать меры при обнаружении подозрительной активности в системе.
Отмечается, что данный инцидент в очередной раз демонстрирует, насколько уязвимой может быть цепочка поставок программного обеспечения и что даже широко распространённые программы могут становиться эффективной целью для кибератак.
 Другие новости на эту тему:
 Просмотров:86

 Эта новость заархивирована с источника 06 Февраля 2026 18:06
 Самые читаемые