

 Daxil ol

 Online Xəbərlər
 Xəbərlər
 Hava
 Maqnit qasırğaları
 Namaz təqvimi
 Kalori kalkulyatoru
 Qiymətli metallar
 Valyuta konvertoru
 Kredit Kalkulyatoru
 Kriptovalyuta
 Bürclər
 Sual - Cavab
 İnternet sürətini yoxla
 Neftin Qiyməti
 Azərbaycan Radiosu
 Azərbaycan televiziyası
 Haqqımızda


 TDSMedia © 2026 Bütün hüquqlar qorunur
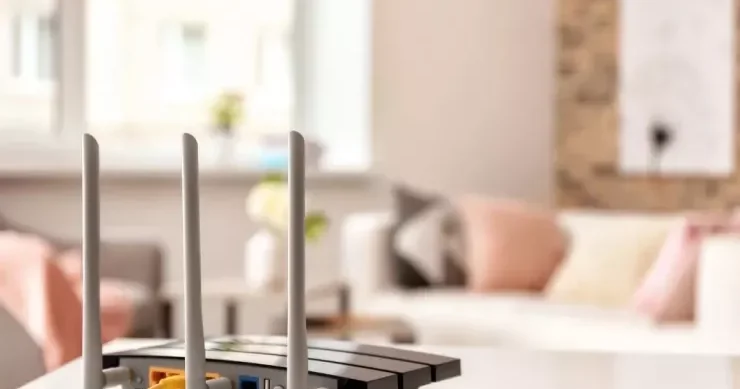
Ucuz modemlərin təhlükəli tərəfləri Məlumatlarınız riskdədir
Icma.az xəbər verir, Lent az saytına əsaslanaraq.
Ucuz qiymətə satılan bəzi Çin istehsalı routerlərdə istifadəçinin məlumat təhlükəsizliyini ciddi şəkildə təhdid edə biləcək boşluqlar aşkarlanıb. Mütəxəssislər bəzi hallarda bu boşluqların cihazın uzaqdan tam ələ keçirilməsinə imkan verdiyini bildirirlər.
Lent.az xarici mediaya istinadən xəbər verir ki, söhbət əsasən Shenzhen Zhibotong Electronics şirkətinin istehsal etdiyi və ZBT adı ilə tanınan cihazlardan gedir.
Problem ondadır ki, şirkət eyni zamanda OEM və ODM istehsalçısı kimi fəaliyyət göstərir. Yəni onun hazırladığı routerlər dünyanın müxtəlif ölkələrində başqa marka adları altında da satışa çıxarıla bilər. Buna görə istifadəçi aldığı cihazın əsl istehsalçısının kim olduğunu bilməyə bilər.
Router uzaqdan idarə oluna bilər“VulnCheck” şirkətinin tədqiqatçıları əvvəlcə “Zbtlink AX3000” modelini araşdırıblar.
Cihazın proqram təminatında “ENDLESSDOORS” adlandırılan mexanizm aşkar edilib. Bildirilir ki, bu sistem router işə düşən kimi avtomatik aktivləşir, özünü adi “Linux” prosesi kimi göstərir və idarəetmə serveri ilə əlaqə yaradır.
Əsas təhlükə isə lazımi autentifikasiya sisteminin olmamasıdır. Serverdən göndərilən əmrlərin birbaşa “root” hüquqları ilə işləyən sistemə ötürülə bildiyi bildirilir.
Bu isə nəzəri olaraq kənar şəxsin router üzərində tam nəzarət əldə etməsinə imkan verə bilər.
Aşkarlanan boşluq CVE-2026-66747 kodu ilə qeydə alınıb və CVSS 4.0 şkalası üzrə 9,3 bal təhlükəlilik qiyməti alıb.
Tədqiqatçılar “Amazon” platformasından 88 dollara “Deep Orange” markalı router də alaraq yoxlayıblar.
Araşdırma zamanı məlum olub ki, cihaz əslində ZBT-WE826-T2 platforması üzərində hazırlanıb.
Router 2019-cu ilə aid köhnə proqram təminatı ilə işlədiyi üçün onda “ENDLESSDOORS” mexanizmi aşkarlanmayıb. Lakin əvəzində “DARKLANTERN” və “SPEAKINGSTONE” adlandırılan iki başqa mexanizm müəyyən edilib.
“DARKLANTERN” lazımi autentifikasiya olmadan uzaqdan əmrlərin icrasına imkan verə bilər.
“SPEAKINGSTONE” isə mütəmadi olaraq ZBT-nin idarəetmə infrastrukturu ilə əlaqə yarada bilir. Bildirilir ki, bu mexanizm sistemə giriş əldə etməklə yanaşı, PPPoE məlumatlarını ələ keçirə, DNS parametrlərini dəyişdirə və əks SSH tuneli yarada bilər.
Təkcə ZBT loqosundan qaçmaq kifayət deyilMütəxəssislərin sözlərinə görə, problem yalnız üzərində ZBT adı yazılan məhsullarla məhdudlaşmır.
Şirkət başqa markalar üçün də avadanlıq istehsal etdiyindən onun platformalarına Deep Orange, WiFlyer, KuWFi, Wave WiFi və MOFI Network adları altında satılan bəzi cihazlarda da rast gəlinib.
“VulnCheck” bildirir ki, bütün proqram təminatlarında bu mexanizmlərin mövcud olduğu iddia edilmir. Lakin routerdə belə bir “arxa qapının” mövcudluğu təsdiqlənərsə, mütəxəssislər cihazı başqa model ilə əvəz etməyi tövsiyə edirlər.
 Bu mövzuda digər xəbərlər:
 Baxış sayı:128

 Bu xəbər 01 Sentyabr 2026 15:52 mənbədən arxivləşdirilmişdir
 Günün ən çox oxunanları