

 Daxil ol

 Online Xəbərlər
 Xəbərlər
 Hava
 Maqnit qasırğaları
 Namaz təqvimi
 Kalori kalkulyatoru
 Qiymətli metallar
 Valyuta konvertoru
 Kredit Kalkulyatoru
 Kriptovalyuta
 Bürclər
 Sual - Cavab
 İnternet sürətini yoxla
 Neftin Qiyməti
 Azərbaycan Radiosu
 Azərbaycan televiziyası
 Haqqımızda
 Əlaqə


 TDSMedia © 2026 Bütün hüquqlar qorunur
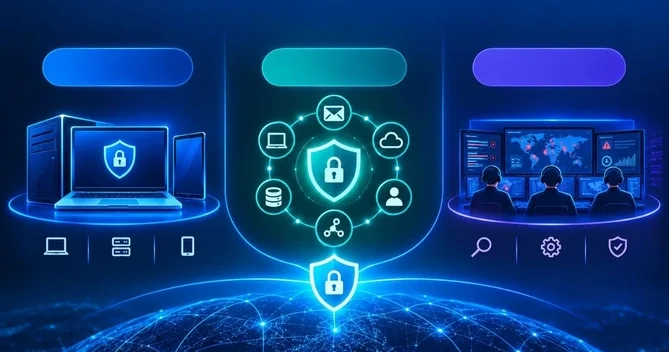
EDR vs XDR vs MDR: fərqlər nədir və hansı həlli seçmək lazımdır?
Icma.az, Baku.ws portalına istinadən məlumat yayır.
EDR, XDR və MDR arasındakı fərqləri öyrənin. Təhdidlərin aşkarlanması, cavab imkanları və biznesiniz üçün uyğun kibertəhlükəsizlik həllini müqayisə edin.
EDR, XDR və MDR nədir?
Müasir kiberhücumlar artıq yalnız zərərli proqramın kompüterə daxil olması ilə məhdudlaşmır. Hücumçular istifadəçi hesablarını ələ keçirə, bulud xidmətlərinə daxil ola və korporativ şəbəkə daxilində fəaliyyətlərini gizlədə bilərlər. Belə şəraitdə şirkətlər üçün əsas məsələ təhdidin yalnız qarşısını almaq deyil, onu vaxtında aşkar etmək, araşdırmaq və təsirini minimuma endirməkdir.
EDR, XDR və MDR bu məqsədə xidmət edən, lakin fərqli funksiyaları yerinə yetirən kibertəhlükəsizlik yanaşmalarıdır. EDR son nöqtələrə nəzarət edir, XDR müxtəlif sistemlərdən gələn təhlükəsizlik məlumatlarını əlaqələndirir, MDR isə təhdidlərin aşkarlanması və cavab prosesinə peşəkar mütəxəssisləri cəlb edən idarəolunan xidmətdir.
EDR (Endpoint Detection and Response) nədir?
EDR kompüterlərdə, serverlərdə və digər dəstəklənən son nöqtələrdə şübhəli fəaliyyətin aşkarlanması, araşdırılması və cavab tədbirlərinin həyata keçirilməsi üçün nəzərdə tutulmuş texnologiyadır.
EDR sistemi proseslərin işə salınmasını, fayl dəyişikliklərini, şəbəkə bağlantılarını və digər təhlükəsizlik hadisələrini izləyir. Şübhəli davranış aşkar edildikdə sistem xəbərdarlıq yaradır, hadisənin araşdırılması üçün məlumat təqdim edir və zərurət olduqda cihazın şəbəkədən təcrid edilməsinə imkan verir.
EDR xüsusilə son nöqtələrdə baş verən hücumların təhlilində faydalıdır. Bununla belə, müxtəlif bulud xidmətləri və istifadəçi hesabları arasında yayılan hücumları tam qiymətləndirmək üçün əlavə məlumat mənbələrinə ehtiyac yarana bilər.
EDR, XDR və MDR arasındakı əsas fərqlər
Bu yanaşmaları müqayisə edərkən texnologiyanın hansı məlumatları topladığı, hadisələrə kimin reaksiya verdiyi və daxili komandanın hansı resurslara ehtiyac duyduğu nəzərə alınmalıdır.
Meyar
EDR
XDR
MDR
Əsas məqsəd
Son nöqtələrin mühafizəsi
Çoxsahəli təhlükələrin aşkarlanması
İdarəolunan aşkarlama və cavab xidməti
Məlumat mənbələri
Əsasən son nöqtələr
Son nöqtələr, bulud, şəbəkə, identifikasiya və digər mənbələr
Xidmətin əhatəsinə uyğun EDR, XDR və digər mənbələr
Hadisələrin araşdırılması
Əsasən daxili komanda
Əsasən daxili komanda
Xidmət təminatçısının ekspertləri
Avtomatlaşdırma
Cihaz səviyyəsində cavab
Bir neçə sistem üzrə koordinasiyalı cavab
Texnologiya və ekspert müdaxiləsi
Daha uyğun olduğu mühit
Son nöqtə təhlükəsizliyinə fokuslanan şirkətlər
Mürəkkəb və hibrid infrastrukturlar
Daxili SOC resursları məhdud təşkilatlar
Vacib məqam: EDR, XDR və MDR bir-birini mütləq əvəz etmir. Təşkilat XDR imkanlarından istifadə edərkən həmin mühitin monitorinqini MDR xidmətinə həvalə edə bilər.
EDR, XDR və MDR həllərinin inteqrasiyası
Müasir təhlükəsizlik arxitekturasında müxtəlif aşkarlama və cavab mexanizmlərinin birlikdə işləməsi mühüm rol oynayır. EDR son nöqtələrdən telemetriya təqdim edə, XDR bu məlumatları digər mənbələrlə əlaqələndirə, MDR komandası isə hadisələrin davamlı araşdırılmasını təmin edə bilər.
iITD portfelində təqdim olunan CrowdStrike Falcon Insight EDR son nöqtələrin monitorinqi və insidentlərə cavab üçün nəzərdə tutulub.
Falcon Insight XDR müxtəlif təhlükəsizlik domenlərindən alınan məlumatların əlaqələndirilməsinə və daha geniş hücum kontekstinin yaradılmasına imkan verir.
Falcon Complete Next-Gen MDR isə avtomatlaşdırılmış aşkarlama imkanlarını idarəolunan təhlükəsizlik əməliyyatları və ekspert təcrübəsi ilə birləşdirir.
 Baxış sayı:122

 Bu xəbər 30 Oktyabr 2026 18:47 mənbədən arxivləşdirilmişdir
 Günün ən çox oxunanları