

 Daxil ol

 Online Xəbərlər
 Xəbərlər
 Hava
 Maqnit qasırğaları
 Namaz təqvimi
 Kalori kalkulyatoru
 Qiymətli metallar
 Valyuta konvertoru
 Kredit Kalkulyatoru
 Kriptovalyuta
 Bürclər
 Sual - Cavab
 İnternet sürətini yoxla
 Neftin Qiyməti
 Azərbaycan Radiosu
 Azərbaycan televiziyası
 Haqqımızda
 Əlaqə


 TDSMedia © 2026 Bütün hüquqlar qorunur
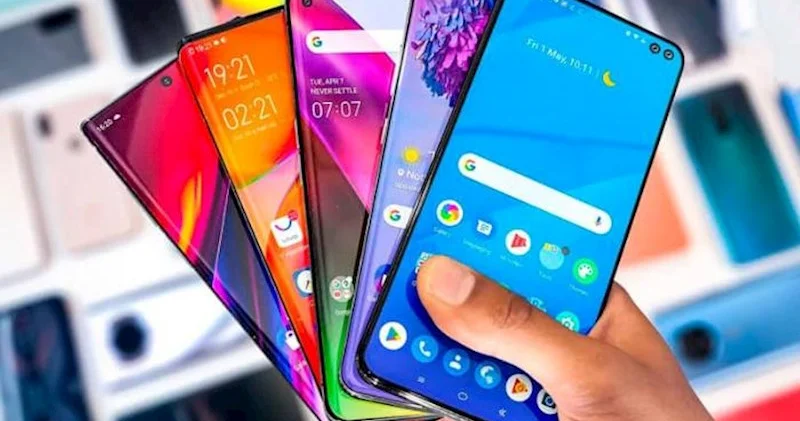
Minlərlə smartfonun beyninə əvvəlcədən zərərli proqram yüklənibmiş
Icma.az, Yeniavaz portalına istinadən məlumat yayır.
Bəzi ucuz “Android” smartfonları əvvəlcədən quraşdırılmış zərərli proqram təminatı ilə satışa çıxarılır. Bu proqram sistem səviyyəsində geniş səlahiyyətlər əldə edərək sahibinin xəbəri olmadan telefona müxtəlif tətbiqlər quraşdıra bilir.
Yeniavaz.com xəbər verir ki, “Bitdefender” kibertəhlükəsizlik şirkətinin mütəxəssisləri “Midnight Mimosa” adlı zərərli proqramı bir neçə az tanınan brendin cihazlarında, eləcə də özünü flaqman modellər kimi təqdim edən saxta smartfonlarda aşkarlayıblar.
Virus telefona ilk dəfə işə salınmazdan əvvəl yerləşdirilir
“Midnight Mimosa” birbaşa smartfonun proqram təminatına yerləşdirilir. Buna görə də zərərli proqram cihazda ilk gündən mövcud olur. İstifadəçinin yoluxmuş tətbiqi təsadüfən yükləməsinə və ya zərərli keçidə daxil olmasına ehtiyac qalmır.
“Midnight Mimosa” sistem funksiyalarını idarə edə bilir
Zərərli proqram sistem səviyyəsində səlahiyyətlərlə işləyir. Bu isə ona adi tətbiqlərlə müqayisədə daha geniş imkanlar verir. Proqram istifadəçinin xəbəri olmadan tətbiqləri quraşdıra və silə, onlara müxtəlif icazələr verə, həmçinin uzaqdakı serverdən kod yükləyə bilir.
Aşkarlanma ehtimalını azaltmaq üçün “Midnight Mimosa” istənməyən tətbiqləri quraşdırmazdan əvvəl “Google Play Store” mağazasını deaktiv edir. Tədqiqatçıların fikrincə, bu üsul zərərli proqrama “Google Play Protect” də daxil olmaqla, qoruyucu mexanizmlərdən yan keçməyə kömək edir.
Yoluxmuş telefonlardan dələduzluq və DDoS hücumları üçün istifadə olunur
Tədqiqatçıların qiymətləndirməsinə görə, zərərli proqram kampaniyasının əsas məqsədi gəlir əldə etməkdir. Yoluxmuş smartfonlardan gizli reklamların nümayiş etdirilməsi, reklam keçidlərinə kliklərin süni şəkildə artırılması və botnetlərdə proksi qovşaqları kimi istifadə olunması mümkündür.
Belə proksi qovşaqları internet trafikini şübhələnməyən istifadəçilərin cihazları vasitəsilə yönləndirməyə imkan verir. Yoluxmuş smartfonlar botnetlərin tərkibində DDoS hücumlarında da iştirak edə bilər. Bu hücumlar zamanı çoxsaylı cihaz eyni vaxtda serverə sorğular göndərərək onun işini pozmağa çalışır.
Tədqiqatçılar iki il ərzində 150-dən çox ölkədə minlərlə cihazda yoluxma halları qeydə alıblar. Ən çox hadisə Meksika, Fransa və İtaliyada aşkarlanıb. Yoluxmuş smartfonların müəyyən edildiyi digər ölkələr arasında ABŞ, Almaniya, Braziliya və İspaniya da var.
Zavod parametrlərinə qaytarmaq problemi həll etməyə bilər
“Bitdefender”in məlumatına görə, “Midnight Mimosa”nı adi üsullarla silmək çətindir. Bunun səbəbi zərərli proqramın yalnız istifadəçi məlumatlarının saxlandığı bölmədə deyil, cihazın sistem proqram təminatında yerləşməsidir. Buna görə də telefonu zavod parametrlərinə qaytarmaq problemi aradan qaldırmaya bilər.
Zərərli proqramı silmək üçün cihazın proqram təminatını yenidən quraşdırmaq və ya xüsusi vasitələrlə zərərli komponentləri deaktiv etmək lazım gələ bilər. Bu əməliyyatlar texniki bilik tələb edir və adi istifadəçilər üçün əlçatan olmaya bilər.
Yoluxma təsdiqləndiyi halda, ən etibarlı praktiki həll cihazın dəyişdirilməsi ola bilər. Yeni smartfon alarkən etibarlı satıcılara və mənşəyi məlum olan modellərə üstünlük vermək tövsiyə olunur. Həmçinin tanınmış flaqman modellərinin adlarını təqlid edən və şübhəli dərəcədə ucuz qiymətə satılan cihazlardan ehtiyatlı olmaq lazımdır.
 Baxış sayı:53

 Bu xəbər 10 Oktyabr 2026 20:56 mənbədən arxivləşdirilmişdir
 Günün ən çox oxunanları